با گسترش زیرساختهای دیجیتال، سرویسهای ابری، دورکاری، نرمافزارهای سازمانی و اتصال دائمی کسبوکارها به اینترنت، سطح حملات سایبری نیز افزایش یافته است. امروزه یک سازمان ممکن است روزانه هزاران یا حتی میلیونها رویداد از فایروالها، سرورها، سیستمهای کاربران، پایگاههای داده و برنامههای مختلف دریافت کند. در میان این حجم از اطلاعات، تشخیص اینکه کدام رویداد عادی و کدامیک نشانه یک حمله واقعی است، کار سادهای نیست.
اینجاست که SOC یا مرکز عملیات امنیت نقش کلیدی پیدا میکند.
SOC مخفف Security Operations Center است و به واحدی تخصصی برای پایش، شناسایی، تحلیل و پاسخ به تهدیدها و رخدادهای امنیتی گفته میشود. تیم SOC اطلاعات امنیتی را از بخشهای مختلف زیرساخت جمعآوری میکند، آنها را تحلیل میکند و در صورت مشاهده رفتار مشکوک، اقدامات لازم را برای جلوگیری از گسترش حمله انجام میدهد.
به زبان ساده، مرکز عملیات امنیت را میتوان اتاق کنترل امنیت سایبری سازمان دانست؛ جایی که افراد متخصص، فرآیندهای تعریفشده و ابزارهای امنیتی در کنار یکدیگر کار میکنند تا تهدیدها در سریعترین زمان ممکن شناسایی و مهار شوند.
وجود آنتیویروس، فایروال یا سیستم تشخیص نفوذ بهتنهایی به معنی امنیت کامل نیست. هرکدام از این ابزارها فقط بخشی از زیرساخت را مشاهده میکنند و روزانه حجم زیادی از هشدار تولید میکنند.
ممکن است یک فایروال ارتباط مشکوکی را ثبت کند، EDR اجرای یک فایل غیرعادی را تشخیص دهد و Active Directory نیز ورود غیرمعمول یک کاربر را گزارش کند. هرکدام از این رویدادها بهتنهایی شاید اهمیت زیادی نداشته باشند، اما ارتباط میان آنها میتواند نشانه یک حمله جدی باشد.
مرکز عملیات امنیت تلاش میکند این دادههای پراکنده را کنار یکدیگر قرار دهد و تصویر کاملتری از وضعیت امنیتی سازمان ایجاد کند.
برای نمونه، اگر یک حساب کاربری در نیمهشب چند بار Login ناموفق داشته باشد، سپس از یک IP ناشناس وارد شود و بعد از آن سطح دسترسی خود را افزایش دهد، این زنجیره میتواند نشانه سرقت حساب کاربری باشد.
در چنین شرایطی SOC باید بتواند هشدار را تشخیص دهد، اعتبار آن را بررسی کند و در صورت لزوم حساب کاربری یا سیستم درگیر را محدود کند.
عملکرد مرکز عملیات امنیت را میتوان در یک چرخه کلی خلاصه کرد:
جمعآوری اطلاعات → تحلیل → شناسایی تهدید → بررسی هشدار → پاسخ → مستندسازی → بهبود
این چرخه بهصورت مستمر تکرار میشود.
اولین گام، دریافت اطلاعات از منابع مختلف است.
این منابع میتوانند شامل موارد زیر باشند:
فایروال
IDS و IPS
سرورهای Windows و Linux
Active Directory
Endpointها
EDR و XDR
پایگاههای داده
نرمافزارهای سازمانی
APIها
تجهیزات شبکه
سرویسهای ابری
سامانههای احراز هویت
Proxy و Gateway
هرکدام از این سیستمها Event و Log تولید میکنند.
جمعآوری این اطلاعات باعث میشود تیم امنیت دید متمرکزی نسبت به فعالیتهای شبکه داشته باشد.
دادههای امنیتی از منابع مختلف با فرمتهای متفاوت تولید میشوند.
برای تحلیل مؤثر، این دادهها معمولاً در SIEM نرمالسازی میشوند تا امکان مقایسه و بررسی آنها وجود داشته باشد.
پس از آن فرآیندی به نام Event Correlation انجام میشود.
در این فرآیند چند رویداد مختلف با یکدیگر مرتبط میشوند تا الگوهای مشکوک شناسایی شوند.
برای مثال:
چند Login ناموفق
Login موفق از IP خارجی
تغییر سطح دسترسی
دسترسی به اطلاعات حساس
ارسال حجم بالای داده
ممکن است در کنار یکدیگر نشاندهنده نفوذ باشند.
SOC فقط به دنبال امضاهای شناختهشده حملات نیست.
رفتارهای غیرعادی نیز اهمیت زیادی دارند.
برخی نمونهها عبارتاند از:
Login در ساعات غیرمعمول
ورود از کشور یا IP غیرمنتظره
ایجاد حساب مدیریتی جدید
افزایش سطح دسترسی
اجرای PowerShell مشکوک
ارتباط با دامنه مخرب
دانلود فایل ناشناخته
انتقال غیرمعمول اطلاعات
اسکن تعداد زیادی پورت
تلاش برای دسترسی به چند سرور
در چنین شرایطی ابزارهای Behavioral Analysis، Threat Intelligence و Anomaly Detection میتوانند به تحلیلگر کمک کنند.
تمام هشدارهای امنیتی به معنی حمله واقعی نیستند.
بخشی از آنها ممکن است False Positive باشند.
به همین دلیل تحلیلگران SOC باید هشدارها را براساس معیارهایی مانند شدت تهدید، نوع دارایی، سطح دسترسی کاربر و اهمیت سیستم بررسی کنند.
مثلاً یک هشدار روی لپتاپ آزمایشی ممکن است اهمیت کمتری نسبت به همان هشدار روی Domain Controller داشته باشد.
هدف SOC این نیست که تعداد بیشتری Alert تولید کند، بلکه باید تهدیدهای واقعی را سریعتر از میان حجم بالای هشدارها پیدا کند.
اگر تحلیلگران تأیید کنند که یک حمله واقعی رخ داده است، Incident Response آغاز میشود.
بسته به شرایط ممکن است اقداماتی مانند موارد زیر انجام شود:
مسدود کردن IP مهاجم
غیرفعال کردن حساب کاربری
Reset کردن Password
ایزوله کردن Endpoint
قطع ارتباط یک سیستم از شبکه
مسدود کردن Domain
حذف فایل مخرب
محدود کردن دسترسی
بررسی سایر سیستمهای مرتبط
هدف این مرحله جلوگیری از گسترش حادثه و بازگرداندن محیط به وضعیت امن است.
دامنه SOC میتواند براساس نوع سازمان متفاوت باشد.
در یک مرکز عملیات امنیت کامل معمولاً منابع مختلف شبکه و سیستمهای سازمانی بررسی میشوند.
روترها، سوئیچها، Firewall، VPN، IDS و IPS از منابع مهم اطلاعاتی SOC هستند.
تحلیل ترافیک شبکه میتواند رفتارهایی مانند Port Scan، ارتباط با Command & Control یا خروج غیرمعمول اطلاعات را آشکار کند.
در سازمانهایی که چند محیط با سطح حساسیت متفاوت دارند، تفکیک شبکه های ناهمگون میتواند به کاهش دامنه دسترسی مهاجم کمک کند. در چنین ساختاری SOC باید ارتباط بین Segmentهای مختلف را نیز پایش کند تا هرگونه عبور غیرمجاز میان شبکهها قابل شناسایی باشد.
سرورها معمولاً داراییهای مهم سازمان هستند.
Login کاربران، تغییر فایلهای حساس، اجرای سرویسهای جدید، افزایش سطح دسترسی و تغییر تنظیمات امنیتی از جمله رویدادهایی هستند که SOC میتواند بررسی کند.
رایانهها و لپتاپهای کاربران یکی از اصلیترین نقاط ورود مهاجمان هستند.
فیشینگ، بدافزار، فایلهای آلوده و سرقت Credential اغلب از Endpoint آغاز میشوند.
استفاده از EDR به تیم SOC کمک میکند رفتار Processها، فایلها و فعالیتهای کاربران را بهتر مشاهده کند.
مرور وب یکی دیگر از منابع تهدید است.
کاربر ممکن است وارد سایتی آلوده شود یا فایل مخربی را دانلود کند.
در برخی سازمانها استفاده از سامانه مرورگر امن میتواند محیط مرور اینترنت را از سیستم اصلی کاربر جدا کند و خطر اجرای مستقیم محتوای مشکوک روی Endpoint را کاهش دهد.
اطلاعات تولیدشده توسط این سامانه نیز میتواند در اختیار SOC قرار گیرد تا رفتارهای پرریسک بررسی شوند.
Application Logها میتوانند اطلاعات بسیار ارزشمندی درباره حملات ارائه دهند.
برای مثال تلاشهای ناموفق برای ورود، درخواستهای غیرعادی API یا Queryهای مشکوک ممکن است نشانه حمله باشند.
در معماریهای جدید بسیاری از سرویسها خارج از شبکه سنتی سازمان اجرا میشوند.
بنابراین SOC باید Cloud Logها، حسابهای کاربری ابری و سرویسهای SaaS را نیز در نظر بگیرد.
SOC را نمیتوان فقط یک نرمافزار یا اتاق مانیتورینگ دانست.
سه جزء اصلی آن عبارتاند از:
نیروی انسانی، فرآیند و فناوری
افراد متخصص مهمترین بخش یک SOC هستند.
ابزارها هشدار ایجاد میکنند اما تحلیل درست یک Incident معمولاً نیازمند دانش انسانی است.
تیم SOC میتواند شامل نقشهای زیر باشد:
SOC Analyst
Incident Responder
Threat Hunter
Security Engineer
Detection Engineer
SOC Manager
اندازه تیم به حجم زیرساخت و تعداد هشدارها بستگی دارد.
SOC باید برای سناریوهای مختلف فرآیند مشخص داشته باشد.
برای مثال اگر Malware شناسایی شود باید معلوم باشد:
چه کسی هشدار را بررسی میکند؟
چه زمانی Endpoint باید ایزوله شود؟
چه کسی اجازه مسدود کردن حساب را دارد؟
Incident چگونه مستندسازی میشود؟
این فرآیندها معمولاً با Playbook و Runbook استاندارد میشوند.
یکی از مهمترین منابع ریسک امنیتی، دسترسیهای غیرضروری کاربران است.
به همین دلیل کنترل دسترسی پیمانکاران و کارمندان باید بخشی از سیاست امنیت سازمان باشد.
پیمانکار، کارمند عادی، مدیر سیستم و نیروی موقت نباید سطح دسترسی یکسانی داشته باشند.
اصل Least Privilege توصیه میکند هر کاربر فقط به منابعی دسترسی داشته باشد که برای انجام وظیفه خود نیاز دارد.
SOC میتواند تغییر Permissionها، Loginهای غیرعادی و استفاده مشکوک از دسترسیهای سطح بالا را پایش کند.
شناخت هویت کاربری که یک رویداد را ایجاد کرده بسیار مهم است.
اگر SOC تنها بداند یک IP به سروری متصل شده اما نداند این IP متعلق به چه کاربری بوده است، بررسی Incident دشوارتر میشود.
به همین دلیل اتصال SOC به سامانه احرازهویت یکپارچه کاربران میتواند دید امنیتی بهتری ایجاد کند.
اطلاعاتی مانند:
Login موفق
Login ناموفق
تغییر Password
فعال شدن MFA
ایجاد حساب
حذف حساب
تغییر Role
میتوانند برای تشخیص تهدیدهای مرتبط با هویت استفاده شوند.
مرکز عملیات امنیت از مجموعهای از فناوریها استفاده میکند.
SIEM مخفف Security Information and Event Management است.
SIEM لاگها را از منابع مختلف جمعآوری، نرمالسازی و تحلیل میکند.
سپس براساس Ruleها یا Detection Logic هشدار ایجاد میکند.
برای مثال اگر یک کاربر در مدت کوتاهی از چند کشور مختلف Login کند، SIEM ممکن است هشدار Impossible Travel ایجاد کند.
SOAR مخفف Security Orchestration, Automation and Response است.
هدف SOAR خودکارسازی بخشی از فعالیتهای تکراری SOC است.
فرض کنید یک URL مشکوک شناسایی شود.
SOAR میتواند بهصورت خودکار:
URL را بررسی کند
Reputation آن را بسنجد
Domain مرتبط را تحلیل کند
Ticket ایجاد کند
در صورت تأیید، آن را Block کند
این کار باعث کاهش زمان پاسخ میشود.
EDR مخفف Endpoint Detection and Response است.
این ابزار رفتار Endpoint را بررسی میکند و امکان مشاهده فعالیت Processها، فایلها و ارتباطهای شبکه را فراهم میکند.
در صورت مشاهده تهدید، EDR میتواند سیستم را Isolate کند.
XDR یا Extended Detection and Response دید گستردهتری نسبت به EDR دارد.
این فناوری اطلاعات Endpoint، Network، Cloud، Email و سایر منابع را با هم مرتبط میکند.
Threat Intelligence اطلاعات مربوط به تهدیدها را در اختیار تیم امنیت قرار میدهد.
برای مثال:
IP مخرب
Domain مخرب
File Hash
URL آلوده
الگوهای حمله
میتوانند بهعنوان IOC استفاده شوند.
بسیاری از مراکز عملیات امنیت ساختار چندسطحی دارند.
تحلیلگران Tier 1 اولین سطح بررسی هشدار هستند.
وظایف آنها میتواند شامل:
مشاهده Alert
بررسی اولیه
حذف False Positive
ثبت Incident
Escalation
باشد.
Tier 2 تحلیل عمیقتری انجام میدهد.
این افراد معمولاً Incident Investigation و بررسی ارتباط میان رویدادها را بر عهده دارند.
تحلیلگران Tier 3 با پیچیدهترین تهدیدها سروکار دارند.
فعالیتهایی مانند:
Threat Hunting
Malware Analysis
Detection Engineering
بررسی Advanced Attack
معمولاً در این سطح انجام میشوند.
Threat Hunting یا شکار تهدید به معنی جستوجوی فعال برای یافتن مهاجمی است که ممکن است هنوز توسط ابزارهای خودکار شناسایی نشده باشد.
در این روش تحلیلگر منتظر Alert نمیماند.
بلکه براساس یک Hypothesis دادهها را بررسی میکند.
برای مثال:
«آیا مهاجمی با استفاده از PowerShell در شبکه فعالیت میکند؟»
سپس Logها بررسی میشوند تا نشانههای مرتبط پیدا شوند.
چارچوب MITRE ATT&CK نیز میتواند برای شناخت Techniqueهای مهاجمان مورد استفاده قرار گیرد.
NOC و SOC هر دو محیطهای مانیتورینگ هستند اما اهداف متفاوتی دارند.
| معیار | SOC | NOC |
|---|---|---|
| تمرکز اصلی | امنیت | عملکرد شبکه |
| هدف | شناسایی تهدید | حفظ دسترسپذیری |
| دادهها | Security Event | Performance Data |
| رخداد نمونه | Malware | قطعی لینک |
| اقدام | Incident Response | Troubleshooting |
NOC تلاش میکند شبکه در دسترس و پایدار باقی بماند.
SOC تلاش میکند شبکه امن باقی بماند.
فرض کنید یک مهاجم Credential یکی از کاربران را سرقت کرده است.
ابتدا چند Login ناموفق مشاهده میشود.
سپس Login موفقی از یک IP خارجی ثبت میشود.
بعد حساب کاربری شروع به دسترسی به چند سرور میکند.
روی یکی از Endpointها نیز PowerShell مشکوکی اجرا میشود.
در ادامه حجم زیادی از اطلاعات به خارج شبکه ارسال میشود.
ممکن است هر ابزار تنها بخشی از این اتفاق را مشاهده کند.
اما SOC با ارتباط دادن اطلاعات میتواند زنجیره کامل را ببیند.
در نتیجه Incident ایجاد شده و اقداماتی مانند مسدودسازی Account و ایزوله کردن Endpoint انجام میشود.
SOC میتواند به روشهای مختلفی ایجاد شود.
در این مدل سازمان تیم و زیرساخت امنیت را خودش ایجاد میکند.
مزیت اصلی آن کنترل کامل است.
اما استخدام متخصص، فعالیت 24/7 و نگهداری ابزارها هزینه زیادی دارد.
در این مدل عملیات امنیت به ارائهدهنده متخصص واگذار میشود.
یک شرکت امنیت سایبری ارائهدهنده Managed SOC معمولاً بخشی از نیروی انسانی، مانیتورینگ و مدیریت ابزارها را بر عهده میگیرد.
این مدل میتواند برای سازمانهایی که تیم امنیت بزرگ ندارند مناسب باشد.
در Hybrid SOC مسئولیتها میان تیم داخلی و ارائهدهنده خارجی تقسیم میشود.
برای مثال تیم داخلی سیاستهای امنیت را تعریف میکند و مانیتورینگ شبانه توسط سرویسدهنده انجام میشود.
دامنه خدمات SOC براساس نیاز سازمان متفاوت است.
مهمترین خدمات عبارتاند از:
Security Monitoring
Log Management
SIEM Management
Incident Detection
Incident Response
Threat Hunting
Threat Intelligence
Detection Engineering
IOC Investigation
Reporting
Vulnerability Monitoring
User Activity Monitoring
سرویس SOC میتواند بهصورت 24/7 ارائه شود.
راهاندازی یک مرکز عملیات امنیت موفق نیازمند برنامهریزی است.
ابتدا باید مشخص شود چه اطلاعات و سیستمهایی حیاتی هستند.
ممکن است شامل:
Domain Controller
Database
ERP
CRM
File Server
Financial System
باشند.
لازم نیست تمام Logهای سازمان از روز اول وارد SIEM شوند.
ابتدا منابع مهمتر انتخاب میشوند.
Use Case مشخص میکند SOC به دنبال چه رفتاری است.
برای مثال:
Brute Force
Privilege Escalation
Suspicious PowerShell
Multiple Failed Login
Malware
Data Exfiltration
برای Use Caseها Rule تعریف میشود.
این Ruleها باید بهطور مداوم بررسی و اصلاح شوند.
اگر Alert واقعی باشد باید مشخص شود چه اقدامی انجام شود.
Playbook این روند را استاندارد میکند.
مشخص میشود چه زمانی Incident باید از Tier 1 به Tier 2 منتقل شود.
در نهایت عملکرد SOC باید قابل اندازهگیری باشد.
صرف داشتن SOC به معنی عملکرد خوب نیست.
باید شاخصهایی برای سنجش کیفیت آن وجود داشته باشد.
Mean Time To Detect مدت زمانی است که از شروع تهدید تا شناسایی آن طول میکشد.
هرچه این زمان کمتر باشد بهتر است.
Mean Time To Respond مدت زمان لازم برای پاسخ به Incident است.
هشدار اشتباه یکی از مشکلات اصلی SOC است.
اگر درصد False Positive بالا باشد تحلیلگران زمان زیادی را برای بررسی Alertهای بیاهمیت صرف میکنند.
این KPI نشان میدهد چه درصدی از Incidentها با موفقیت بررسی و بسته شدهاند.
بررسی میکند تیم SOC تا چه اندازه الزامات تعریفشده در SLA را رعایت کرده است.
تمام SOCها در یک سطح نیستند.
ممکن است یک SOC فقط Alertها را مشاهده کند، درحالیکه SOC دیگری دارای Threat Hunting، Automation و Detection Engineering پیشرفته باشد.
بلوغ SOC را میتوان در چند مرحله تصور کرد:
Reactive → Monitored → Integrated → Automated → Threat-Informed
هرچه سازمان بالغتر شود، تمرکز از واکنش ساده به سمت پیشبینی و شکار فعال تهدید حرکت میکند.
یکی از مشکلات مهم SOC حجم بالای Alertها است.
این وضعیت میتواند باعث Alert Fatigue شود.
اگر تحلیلگر هر روز صدها Alert بیاهمیت مشاهده کند ممکن است هشدار واقعی را از دست بدهد.
چالشهای دیگر عبارتاند از:
False Positive بالا
نبود نیروی متخصص
Logهای ناقص
تنظیمات نامناسب SIEM
نبود Use Case مناسب
تعدد ابزارهای امنیتی
کمبود Automation
نبود Asset Inventory
نبود فرآیند Incident Response
مرکز عملیات امنیت حرفهای باید دید مناسبی نسبت به محیط داشته باشد.
ویژگیهای مهم عبارتاند از:
مانیتورینگ مستمر
Log Coverage مناسب
Detection Ruleهای دقیق
Threat Intelligence
Incident Response
Threat Hunting
Automation
گزارشدهی مدیریتی
KPI مشخص
بهبود مداوم
همچنین باید Assetها، کاربران و دسترسیهای حساس بهدرستی شناسایی شده باشند.
هر سازمانی الزاماً نیازمند SOC داخلی بزرگ نیست.
اما سازمانهایی که دارای اطلاعات حساس، زیرساخت گسترده یا ریسک سایبری بالا هستند معمولاً به نوعی از خدمات SOC نیاز دارند.
نمونهها عبارتاند از:
بانکها
بیمهها
شرکتهای مالی
سازمانهای دولتی
مراکز درمانی
اپراتورها
فروشگاههای اینترنتی
شرکتهای SaaS
صنایع
سازمانهای دارای شعب متعدد
برای کسبوکارهای کوچکتر نیز Managed SOC میتواند گزینه مقرونبهصرفهتری باشد.
اگر سازمان قصد برونسپاری SOC را دارد، بهتر است چند موضوع مهم بررسی شود.
آیا سرویس 24/7 است؟
زمان بررسی Alertهای Critical چقدر است؟
سطح تخصص تحلیلگران چقدر است؟
آیا SOC با SIEM، EDR، Firewall و سایر تجهیزات فعلی سازمان یکپارچه میشود؟
آیا سرویس فقط Alert Monitoring است یا شکار تهدید نیز انجام میشود؟
آیا گزارش فنی و مدیریتی ارائه میشود؟
لاگها کجا نگهداری میشوند و مدت Retention چقدر است؟
در صورت وقوع حمله چه اقداماتی توسط SOC انجام میشود؟
SOC و SIEM نباید با یکدیگر اشتباه گرفته شوند.
SIEM یک فناوری است.
SOC یک ساختار عملیاتی است.
SOC شامل:
افراد + فرآیند + فناوری
است.
SIEM یکی از ابزارهای مورد استفاده این ساختار محسوب میشود.
به عبارت دیگر، خرید SIEM به معنی داشتن SOC نیست.
اگر SIEM نصب شود اما Rule مناسب، تیم تحلیل، Incident Response و فرآیند Escalation وجود نداشته باشد، بسیاری از قابلیتهای آن عملاً بلااستفاده باقی میماند.
مراکز عملیات امنیت به سمت اتوماسیون بیشتر حرکت میکنند.
افزایش حجم Log و تعداد Alertها باعث شده بررسی دستی همه اطلاعات دشوار شود.
فناوریهایی مانند:
Artificial Intelligence
Machine Learning
SOAR
XDR
UEBA
Behavioral Analytics
میتوانند بخشی از تحلیل را سریعتر کنند.
اما نقش تحلیلگر همچنان اهمیت دارد.
بسیاری از حملات پیچیده نیازمند درک Context و تصمیمگیری انسانی هستند.
به همین دلیل آینده SOC احتمالاً ترکیبی از Automation و Human Analysis خواهد بود.
SOC یا Security Operations Center یکی از مهمترین اجزای امنیت سایبری سازمان است.
مرکز عملیات امنیت با جمعآوری اطلاعات از شبکه، سرورها، Endpointها، برنامهها و سیستمهای احراز هویت تلاش میکند تهدیدها را در سریعترین زمان شناسایی کند.
سه وظیفه اصلی SOC را میتوان اینطور خلاصه کرد:
پایش → تشخیص → پاسخ
اما یک SOC موفق فقط به ابزارهایی مانند SIEM وابسته نیست.
نیروی انسانی متخصص، فرآیندهای استاندارد، مدیریت هویت، کنترل دسترسی، معماری مناسب شبکه، Threat Hunting و بهبود مستمر Detection Ruleها همگی در عملکرد مؤثر آن نقش دارند.
سازمانها میتوانند براساس اندازه، بودجه و سطح ریسک خود از SOC داخلی، Managed SOC یا مدل Hybrid استفاده کنند.
مهم این است که نتیجه نهایی قابل اندازهگیری باشد؛ یعنی تهدیدها سریعتر شناسایی شوند، زمان پاسخ کاهش پیدا کند و احتمال آسیب به اطلاعات و زیرساخت سازمان کمتر شود.
SOC یا Security Operations Center مرکزی برای پایش، تحلیل و پاسخ به تهدیدها و رخدادهای امنیتی است.
SOC مخفف Security Operations Center است که در فارسی مرکز عملیات امنیت نامیده میشود.
وظیفه اصلی SOC جمعآوری و تحلیل اطلاعات امنیتی، شناسایی تهدیدها، بررسی Alertها و پاسخ به Incidentهاست.
خیر. SIEM یک ابزار است، درحالیکه SOC شامل نیروی انسانی، فرآیندها و مجموعهای از فناوریهای امنیتی است.
SOC بر امنیت شبکه و شناسایی تهدیدها تمرکز دارد، درحالیکه NOC روی پایداری و عملکرد شبکه تمرکز میکند.
تحلیلگر SOC هشدارهای امنیتی را بررسی میکند، False Positiveها را تشخیص میدهد و Incidentهای واقعی را تحلیل یا Escalate میکند.
Threat Hunting فرآیند جستوجوی فعالانه برای یافتن تهدیدهایی است که ممکن است توسط ابزارهای امنیتی بهصورت خودکار شناسایی نشده باشند.
برای سازمانهایی با زیرساخت حساس، فعالیت 24/7 اهمیت زیادی دارد؛ زیرا حملات سایبری محدود به ساعات اداری نیستند.
SIEM، SOAR، EDR، XDR و Threat Intelligence از مهمترین فناوریهای مورد استفاده در مرکز عملیات امنیت هستند.
MTTD، MTTR، False Positive Rate، Incident Resolution Rate و SLA Compliance از شاخصهای مهم هستند.
پاسخ به اندازه سازمان، بودجه، تعداد نیروی متخصص و سطح ریسک بستگی دارد. برخی سازمانها SOC داخلی و برخی Managed SOC یا مدل Hybrid را انتخاب میکنند.

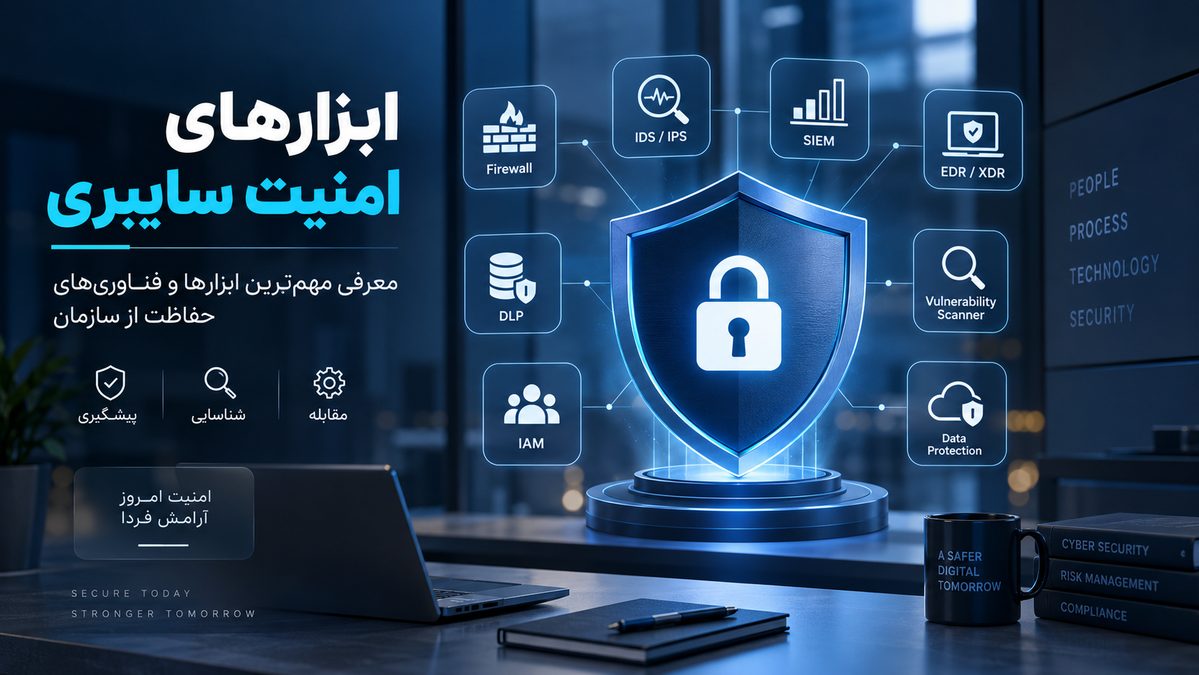
با مهمترین ابزارهای امنیت سایبری مانند فایروال، SIEM، EDR، XDR، DLP و IAM آشنا شوید و کاربرد هر ابزار در حفاظت از شبکه و اطلاعات سازمان را بشناسید
شنبه 14 شهریور 1405
 سامانه مرورگر امن (CYBERFENCE)
 سامانه مدیریت دسترسی کارکنان و پیمانکاران( FENCEPORTAL PAM)
 سامانه انتشار امن پورتال سازمانی(FENCEPORTAL IAP)
 سامانه مدیریت رمز و شناسه سازمانی(Rahkar Password Manager)
 سامانه انتقال امن فایل (Filemanager)
 سامانه احرازهویت یکپارچه کاربران(SSO)
تعداد نظرات : 0